

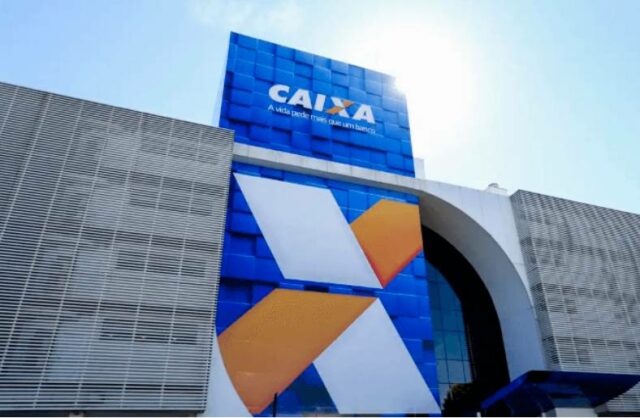


Um ataque cibernético à Caixa Vida e Previdência, empresa investida pela Caixa Seguridade, expôs dados pessoais de clientes e ex-clientes, incluindo nomes, CPFs, datas de nascimento, telefones e endereços de e-mail. O incidente ocorreu na última sexta-feira (6), mas só foi divulgado pela empresa nesta quinta-feira (12).
A Caixa Seguridade informou, em nota ao mercado, que a invasão resultou no acesso não autorizado e na cópia de dados pessoais e cadastrais para fora de seu ambiente tecnológico. O problema atingiu a base cadastral, que reúne informações de 7,6 milhões de clientes ativos.
Segundo a Caixa, até o momento, não há indícios de comprometimento de dados financeiros ou de autenticação, como valores de apólices, saldos de previdência, informações bancárias e senhas.
Em um comunicado enviado à imprensa, a Agência Nacional de Proteção de Dados (ANPD) disse que está verificando as medidas adotadas pela instituição, “em especial as relacionadas à transparência e mitigação de possíveis danos aos titulares”. Além disso, a Agência informou que, “caso necessário, […] acionará a Caixa para prestar esclarecimentos adicionais sobre o incidente reportado”.
Os clientes afetados que tiveram telefones ou endereços de e-mail expostos, além de grupos considerados vulneráveis, estão sendo comunicados e recebendo recomendações para se proteger contra possíveis fraudes. A empresa também criou um canal de e-mail para receber dúvidas.
Nesta quinta-feira (12), também houve instabilidade no Pix da Caixa. Desde as 10h, clientes relataram dificuldades para realizar transferências pelo sistema de pagamentos instantâneos. O site Downdetector registrou um aumento nas reclamações ao longo da manhã. Às 13h, havia mais de mil notificações.
De acordo com o site, a maior parte das reclamações, 55%, apontam falhas no aplicativo para celular. Outros 28% relatam problemas nas transferências e 14% no internet banking.
Confira, a seguir, os posicionamentos completos da Caixa Vida e Previdência e da ANPD:
Caixa
“A Caixa Vida e Previdência informa que foi vítima de ataque cibernético, que resultou no acesso não autorizado e na cópia de dados pessoais cadastrais para fora de seu ambiente tecnológico. Não há indícios de comprometimento de dados sensíveis, como informações financeiras, bancárias, senhas ou de autenticação. O incidente foi prontamente identificado e contido, com a adoção de medidas para reforçar a segurança de seus sistemas. As autoridades competentes e os titulares afetados estão sendo comunicados, conforme a legislação. Até o momento, não foram identificadas evidências de divulgação pública ou utilização indevida dos dados envolvidos. O incidente não comprometeu a assistência prestada aos clientes nem a continuidade das suas operações. A companhia reafirma seu compromisso com a segurança da informação, a proteção dos dados pessoais e a transparência”.
ANPD
“A Agência Nacional de Proteção de Dados (ANPD) informa que recebeu comunicado de incidente de segurança por parte da Caixa nessa quarta-feira (11/11) e está verificando as medidas tomadas pela instituição, em especial as relacionadas à transparência e mitigação de possíveis danos aos titulares. A Coordenação-geral de Incidentes de Segurança iniciou a análise da documentação preliminarmente encaminhada, estando o regulado ainda dentro do prazo para complementação das informações. Caso necessário, a Agência acionará a Caixa para prestar esclarecimentos adicionais sobre o incidente reportado”.
Redação CPAD News / Com informações G1, CNN Brasil, SBT News e Estadão


